

お客様とのかかわり
お客様の期待を超える製品・サービスをご提供できるよう努めることはもちろん、納得してお選びいただき、安心してお使いいただけるよう、様々な形でのコミュニケーションを心がけています。
お客様のニーズに応える幅広いラインナップ
当社は特定市場向けの専門性の高い製品から、多様な用途に活用できる汎用性の高い製品まで幅広いラインナップをご提供しています。また自社開発・自社生産の強みを活かしたカスタマイズ対応や、映像の撮影から記録、配信、表示までを一貫してご提供できる強みを活かし、お客様のニーズに応える柔軟なご提案が可能です。また製品と事業活動の両面での当社のサステナビリティの取組みは、お客様におけるサステナビリティの取組みにも寄与します。
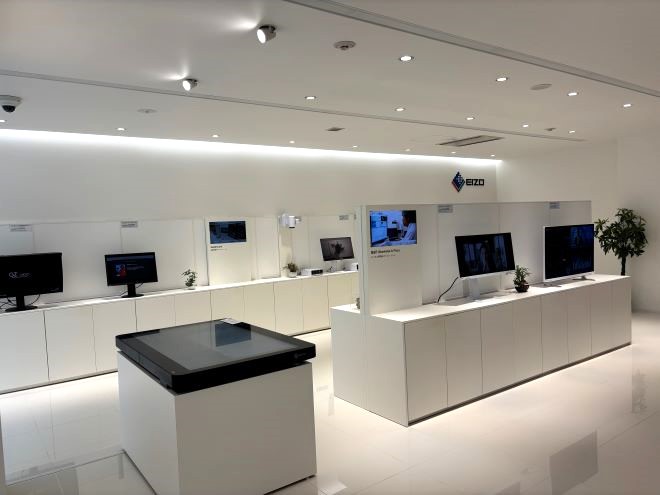
納得してお選びいただくための多様な情報提供
お客様の映像環境のWebサイトでは、製品の特長や仕様をわかりやすくお伝えできるよう、動画なども活用しながら分かりやすい情報提供に努めています。またショールームや展示会、販売・販促活動などを通じて製品に関する情報を様々な形でご提供するとともに、コンタクトセンターなど各種窓口を通じてご質問やご相談にわかりやすくお答えし、納得してお選びいただけるよう努めています。
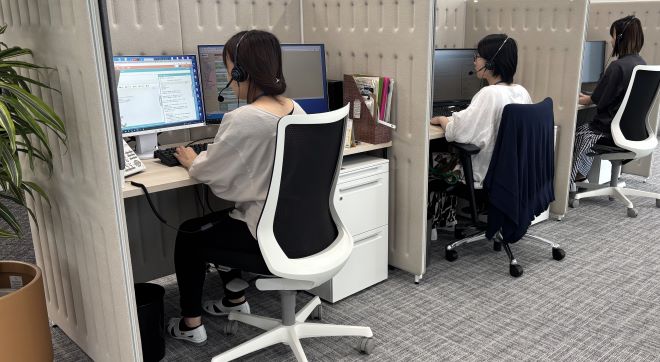
安心してお使いいただくための充実した製品サポート
当社は、製品購入前後のサポートもEIZO品質の一つであると考えています。高信頼性の製品をお届けすることに加え、EIZOの液晶モニターは「5年間保証」※ と長い保証期間を設けており、製品を安心してより長くお使いいただけるよう、お客様に寄り添った製品サービスを提供しています。修理については、修理対象品をお送りいただくセンドバック(デュアルスワップ)修理や現場での修理(オンサイト修理)など、ご使用の製品や環境に合わせてお選びいただけるサービスをご用意しています。
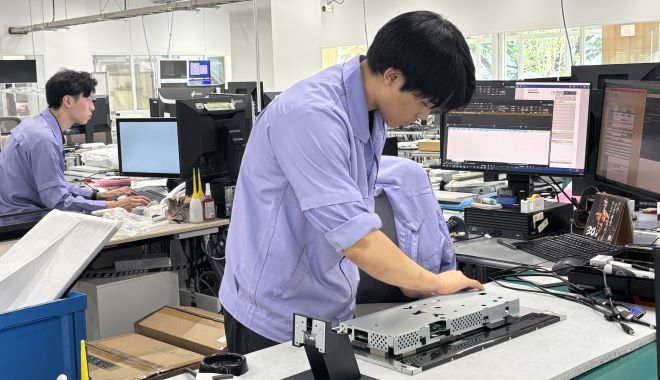
一部製品を除く。また液晶パネルや輝度の保証期間は製品ごとに別途定めあり。保証規定により、保証期間内でも有償となる場合があります。
お客様の声を形にするフィードバック体制
お客様からいただいたご質問、ご意見は速やかにグループ内にて共有し、開発から生産、販売、サポートまでグループ内一貫体制である強みを活かして新製品の仕様・機能やサービスの向上につなげています。また、法人のお客様をご訪問する際には、営業担当者に加えて、必要に応じて開発担当者も同行し、お客様ニーズを十分にヒアリングし、速やかに製品開発に反映できるよう努めています。

製品サイバーセキュリティへの取組み
お客様にご購入いただいた製品を長期にわたり安心してご利用いただくため、当社では製品のサイバーセキュリティの維持向上に取組んでいます。また、当社製品に関わる脆弱性情報を積極的に収集し、万が一の場合にはお客様のセキュリティ確保のための情報を提供することで、セキュアな映像社会のための貢献を続けます。
1. 法令・規格への準拠
国内および世界各地域の規制やガイドラインが定めるセキュリティ要件に適合した製品開発と管理を行います。
2. リスクベースのアプローチ
製品の用途や利用環境を踏まえ、製品に求められるセキュリティ要件を特定し、リスク評価とその見直しを継続的に行います。リスク評価の結果に基づき、調達・設計・製造・提供・保守の各段階で、適切な対策の選定と実現に取組みます。
3. セキュア・バイ・デザイン/セキュア・バイ・デフォルト
製品開発の初期からセキュリティを考慮し、既知のリスクの排除と、十分なセキュリティ水準の確保に努めます。また、初期設定(デフォルト)の安全性を確保し、ユーザーによるセキュアな導入を支援します。
4. 多層の評価と継続的な改善
コードレビュー、コード解析、モジュールテスト、システム検証、バリデーションなど、複数の手法・チームによる多層の評価を行い、高品質な製品を実現します。さらに、製品を取り巻く脅威の変化や最新の知見を踏まえ、継続的に改善します。
5. 組織的な教育とルール整備
製品のセキュリティに関する規制動向とベストプラクティスについて関係社員への教育・啓蒙を行います。また、社内の規程・マニュアルを整備し、製品のセキュリティ水準の維持向上に努めます。
6. 構成管理とサプライチェーン管理
製品と採用モジュールの脆弱性情報を積極的に収集します。検知した脆弱性についてはその影響を分析し、必要に応じお客様への緩和策や修正のための情報を発信します。
7. 脆弱性・セキュリティ事象への対応体制(PSIRT)
社内にPSIRT(製品セキュリティインシデント対応チーム)を設置し、当社製品の脆弱性および製品のセキュリティに影響する事象に関する情報収集・分析・対応を行います。脆弱性情報の取扱い、外部からのご連絡窓口、協調的脆弱性情報開示(CVD)および情報公表の方針については、以下の「脆弱性への対応と情報開示」に記載します。
脆弱性への対応と情報開示
1. 脆弱性・セキュリティ事象のご連絡窓口(Single Point of Contact)
当社製品に関する脆弱性情報、ならびに製品のセキュリティに影響する事象に関するご連絡は、こちらのWEBフォーム※から受付けます。
本フォームは、製品の一般的なお問い合わせ窓口とは別に、製品セキュリティに関するご連絡を受け付ける専用窓口です。当社は、ご連絡をいただいてから原則として2週間以内に、受領した旨を回答します。ただし、悪用の可能性が高い等、緊急性が高いと判断される場合は優先して確認・対応を行います。
2. 協調的脆弱性情報開示(CVD)に関する方針
当社は、脆弱性の報告者、関係する調整機関、お客様と連携し、修正または緩和策の準備が整うまで影響拡大を抑えつつ、適切なタイミングで情報提供を行う「協調的脆弱性情報開示(CVD)」の考え方を支持し、実践します。必要に応じて複数関係者との調整を行い、関係者全体における影響の最小化に努めます。
3. 脆弱性情報の開示について
当社は、脆弱性への対応のプロセスにおいて、特にセキュリティアップデートまたは緩和策の提供を優先します。原則として、アップデートや緩和策の提供と合わせて、または、その後に、必要に応じて修正済み脆弱性に関する情報を開示します。セキュリティアップデート・緩和策情報・修正済み脆弱性情報の開示にあたっては、対象製品の配布経路に応じた適切な開示方法(当社Webサイト、当社人員を通じて、等)により行います。開示にあたっては、影響を受ける製品の識別情報、脆弱性の深刻度と影響、およびユーザーが対処するための情報を分かりやすく提供します。ただし、開示が新たな攻撃を助長するなどのリスクがあると判断される場合は、開示時期を調整することがあります。
4. 規制当局への報告との関係
当社は、各地域の規制に従い、報告対象の情報・事象について、関係当局へ報告を行います。必要に応じて関係機関との連携を行い、影響の最小化と再発防止に努めます。


